
Катерина Левицька Авторка новин видання "Межа". В медіа з 2015 року, пишу про софт, IT-бізнес та кіно. 31 серпня, 11:10 0
Anthropic повідомила частину клієнтів Claude про атаки з використанням програм-викрадачів даних, які захоплюють активні сесії з чат-ботом та марнують ліміти ШІ від імені законних власників. Про це повідомляє Bleeping Computer.
“Нещодавно ми зафіксували дії зловмисників, які використовують поширені інфостилери для викрадення даних сеансів доступу до Claude з комп’ютерів користувачів, після чого вони отримують доступ до облікових записів та споживають чужі ліміти”, – зазначено в електронному листі, надісланому Anthropic одному зі своїх користувачів.
Інфостилер – це шкідливе програмне забезпечення, призначене для таємного збору та викрадення конфіденційної інформації з пристрою жертви. Насамперед це стосується паролів, файлів cookie або інших даних браузера, проте у випадку з Anthropic зловмисники зосередилися на вже авторизованих сеансах у Claude.
За словами компанії, однією з ознак такої атаки може бути незвичайна поведінка лімітів Claude: вони можуть швидко оновлюватися, а потім вичерпуватися в той час, коли користувач фактично не взаємодіє з сервісом.
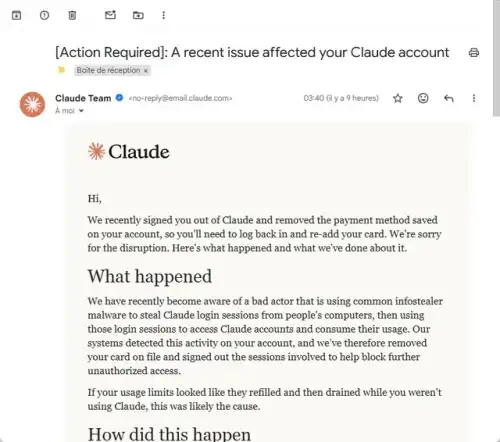
Наразі Anthropic розпочала процес примусового виходу постраждалих користувачів із Claude для запобігання подальшим несанкціонованим діям. Крім того, здійснюється видалення збережених методів оплати, а в разі підтвердження несанкціонованих витрат власникам облікових записів повертаються кошти.
Anthropic ідентифікувала кілька типів шкідливого програмного забезпечення, зокрема Vidar, LummaC2, StealC, RedLine та Acreed для Windows, а також Atomic Stealer (AMOS) на невеликій кількості комп’ютерів Mac.
“Ми не маємо причин вважати, що це шкідливе програмне забезпечення було встановлено через Claude або пов’язане з будь-якою вашою взаємодією з Claude”, – підкреслила компанія. “Ваша сесія, ймовірно, була лише однією з частин інформації, яку вдалося отримати зловмисникам”.
Один із користувачів Reddit, який поділився електронним листом від компанії, підтвердив, що раніше завантажив піратську гру, що може пояснити компрометацію його системи.
Anthropic закликала постраждалих вжити стандартних заходів безпеки, включаючи зміну облікових даних, розрив інших сесій та видалення шкідливого програмного забезпечення з комп’ютерів.
Sony та Warner звинуватили Anthropic у незаконному використанні “десятків тисяч” музичних творів